JACグループでは、当社の価値創造を支える基盤として「組織のレジリエンス」をマテリアリティと定め、リスク管理を組織的かつ継続的に推進する体制の構築・運用に努めています。
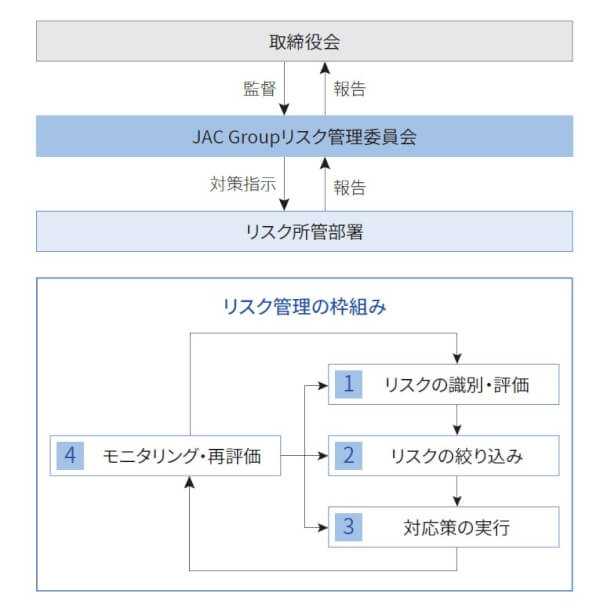
JACグループでは、リスク管理を企業価値向上を支える重要な取り組みと位置付けており、JAC Groupリスク管理委員会を中心としたリスク管理体制を構築しています。同委員会は、当社の経営に重大な影響を及ぼす可能性のあるリスクについて、下図の枠組みにのっとったモニタリングと再評価を実施しています。
グループ各社は、自社の事業活動を取り巻くさまざまなリスクについて、発生可能性および事業への影響度を分析・評価し、その結果を報告します。JAC Groupリスク管理委員会では、各社から報告されたリスク評価結果をもとに審議を行い、グループ全体の経営に重大な影響を及ぼす可能性のある重要リスクを選定しています。
2026事業年度は、このリスク評価プロセスを通じて、「サイバー攻撃リスク」や「自然災害に対するBCP」などを全社重要リスクとして特定しました。選定された重要リスクについては、主管部門を定めたうえでリスク低減策を推進するとともに、その実施状況を継続的にモニタリングしています。
また、当委員会では毎年、リスク対策の実施状況や事業環境の変化を踏まえて、重要リスクの見直しを行います。
リスク管理の状況は年2回、取締役会に報告されており、2025事業年度については、2026年2月の取締役会において、実施された各種リスク対策と得られた成果などが報告されました。
デジタル技術の活用拡大やサイバー攻撃の高度化に伴い、企業が保有する情報の適切な保護は、事業継続や企業価値の維持・向上に不可欠な経営課題となっています。JACグループは、人材紹介事業を通じて、企業顧客およびキャンディデイトの皆さまからお預かりする個人情報や機密情報をはじめとする重要な情報を取り扱っています。
当社グループは、情報の機密性(Confidentiality)・完全性(Integrity)・可用性(Availability)を確保するとともに、情報資産の適切な管理と保護に努めています。また、企業顧客およびキャンディデイトの皆さまに対して正確かつ適切な情報を提供し、双方の権利と利益を尊重した誠実なサービスの提供を通じて信頼関係の構築に努めています。情報の取り扱いにおいては、情報の正確性と信頼性の維持を重視し、誤解や不利益を生じさせることのないよう管理を徹底しています。
JACグループは、情報セキュリティ基本方針のもと、組織体制の整備、規程の運用、従業員教育・訓練、委託先管理、インシデント対応および継続的な改善を推進し、ステークホルダーの皆さまからの信頼に応える安全で安心な事業運営に努めています。
具体的には、情報セキュリティに関する基本規程として「情報セキュリティ管理規程」を定めています。また、情報セキュリティ主管部門の執行役員を情報セキュリティ管理責任者として配置するとともに、情報セキュリティインシデントへの対応組織としてCSIRT(Computer Security Incident Response Team)を設置し、情報セキュリティ管理体制を整備しています。
さらに、情報セキュリティインシデント発生時の対応手順や報告体制を定めた「情報セキュリティインシデント管理規程」を整備しています。インシデント発生時には、CSIRTが速やかに情報を集約し、影響範囲や重大性を評価したうえで、経営層を含む関係者への報告・エスカレーションを実施し、被害の拡大防止、原因究明および再発防止に取り組みます。
あわせて、事業継続計画(BCP)の観点から、情報システム障害やサイバー攻撃等の発生時における対応方針や復旧手順を定め、事業への影響を最小限に抑えるための体制を整備しています。
また、従業員の情報セキュリティ意識向上を目的として、定期的なeラーニングや標的型攻撃メール訓練を実施し、情報セキュリティリスクへの対応能力の強化を図っています。
当社グループでは、サイバー攻撃リスクを重要な経営リスクの一つと位置付けており、リスク管理委員会において関連する取り組みをモニタリングするとともに、その状況を定期的に取締役会へ報告しています。
|
課題 |
対策項目 |
主な対策 |
|
外部からの侵入発生/ 対策遅延・事業継続 |
社員研修 |
全社員向け情報セキュリティe-Learningの継続実施 「標的型攻撃メール訓練」の継続実施 |
|
リスク評価 |
脆弱性の年次診断 |
|
|
緊急対応・BCP対策の強化 |
「情報セキュリティインシデント管理規程」の制定 |
1.情報セキュリティに関連する法令等の遵守
2.情報セキュリティを確保する組織体制
3.情報セキュリティ管理に関する規程類の制定
4.重要な情報資産の取扱いに対する関係者への教育・訓練の実施
5.委託事業者の情報セキュリティ対策
6.情報セキュリティインシデントの対応
7.定期的評価と継続的改善
当社グループは、首都直下型地震や南海トラフ地震等の大規模災害を、当社事業に重大な影響を及ぼす重要な事業リスクとして認識しています。当社グループ社員とその家族、ならびにお客さまの健康と安全の確保を第一優先とする方針のもと、災害発生時に迅速かつ適切な対応を行うとともに、事業継続に向けた体制整備を進めています。災害対策マニュアルおよび災害発生時対応規程を整備するとともに、安否確認システムを導入しています。
また、事業資産の地理的分散管理に努めているほか、在宅勤務への移行時に必要となる情報システムの構築・維持を行っています。
そのほか、防災e-Learningや全社防災訓練、安否確認訓練を継続的に実施し、従業員の防災意識向上と緊急時対応力の強化に努めています。さらに、地震等の大規模災害発生時においても事業継続への影響を最小化するため、事業継続計画(BCP)の整備・見直しを進めています。訓練結果やリスク評価を踏まえた継続的な改善を行うことで、組織のレジリエンス強化に取り組んでいます。